




THE BULLET POINT "PREVIEW"
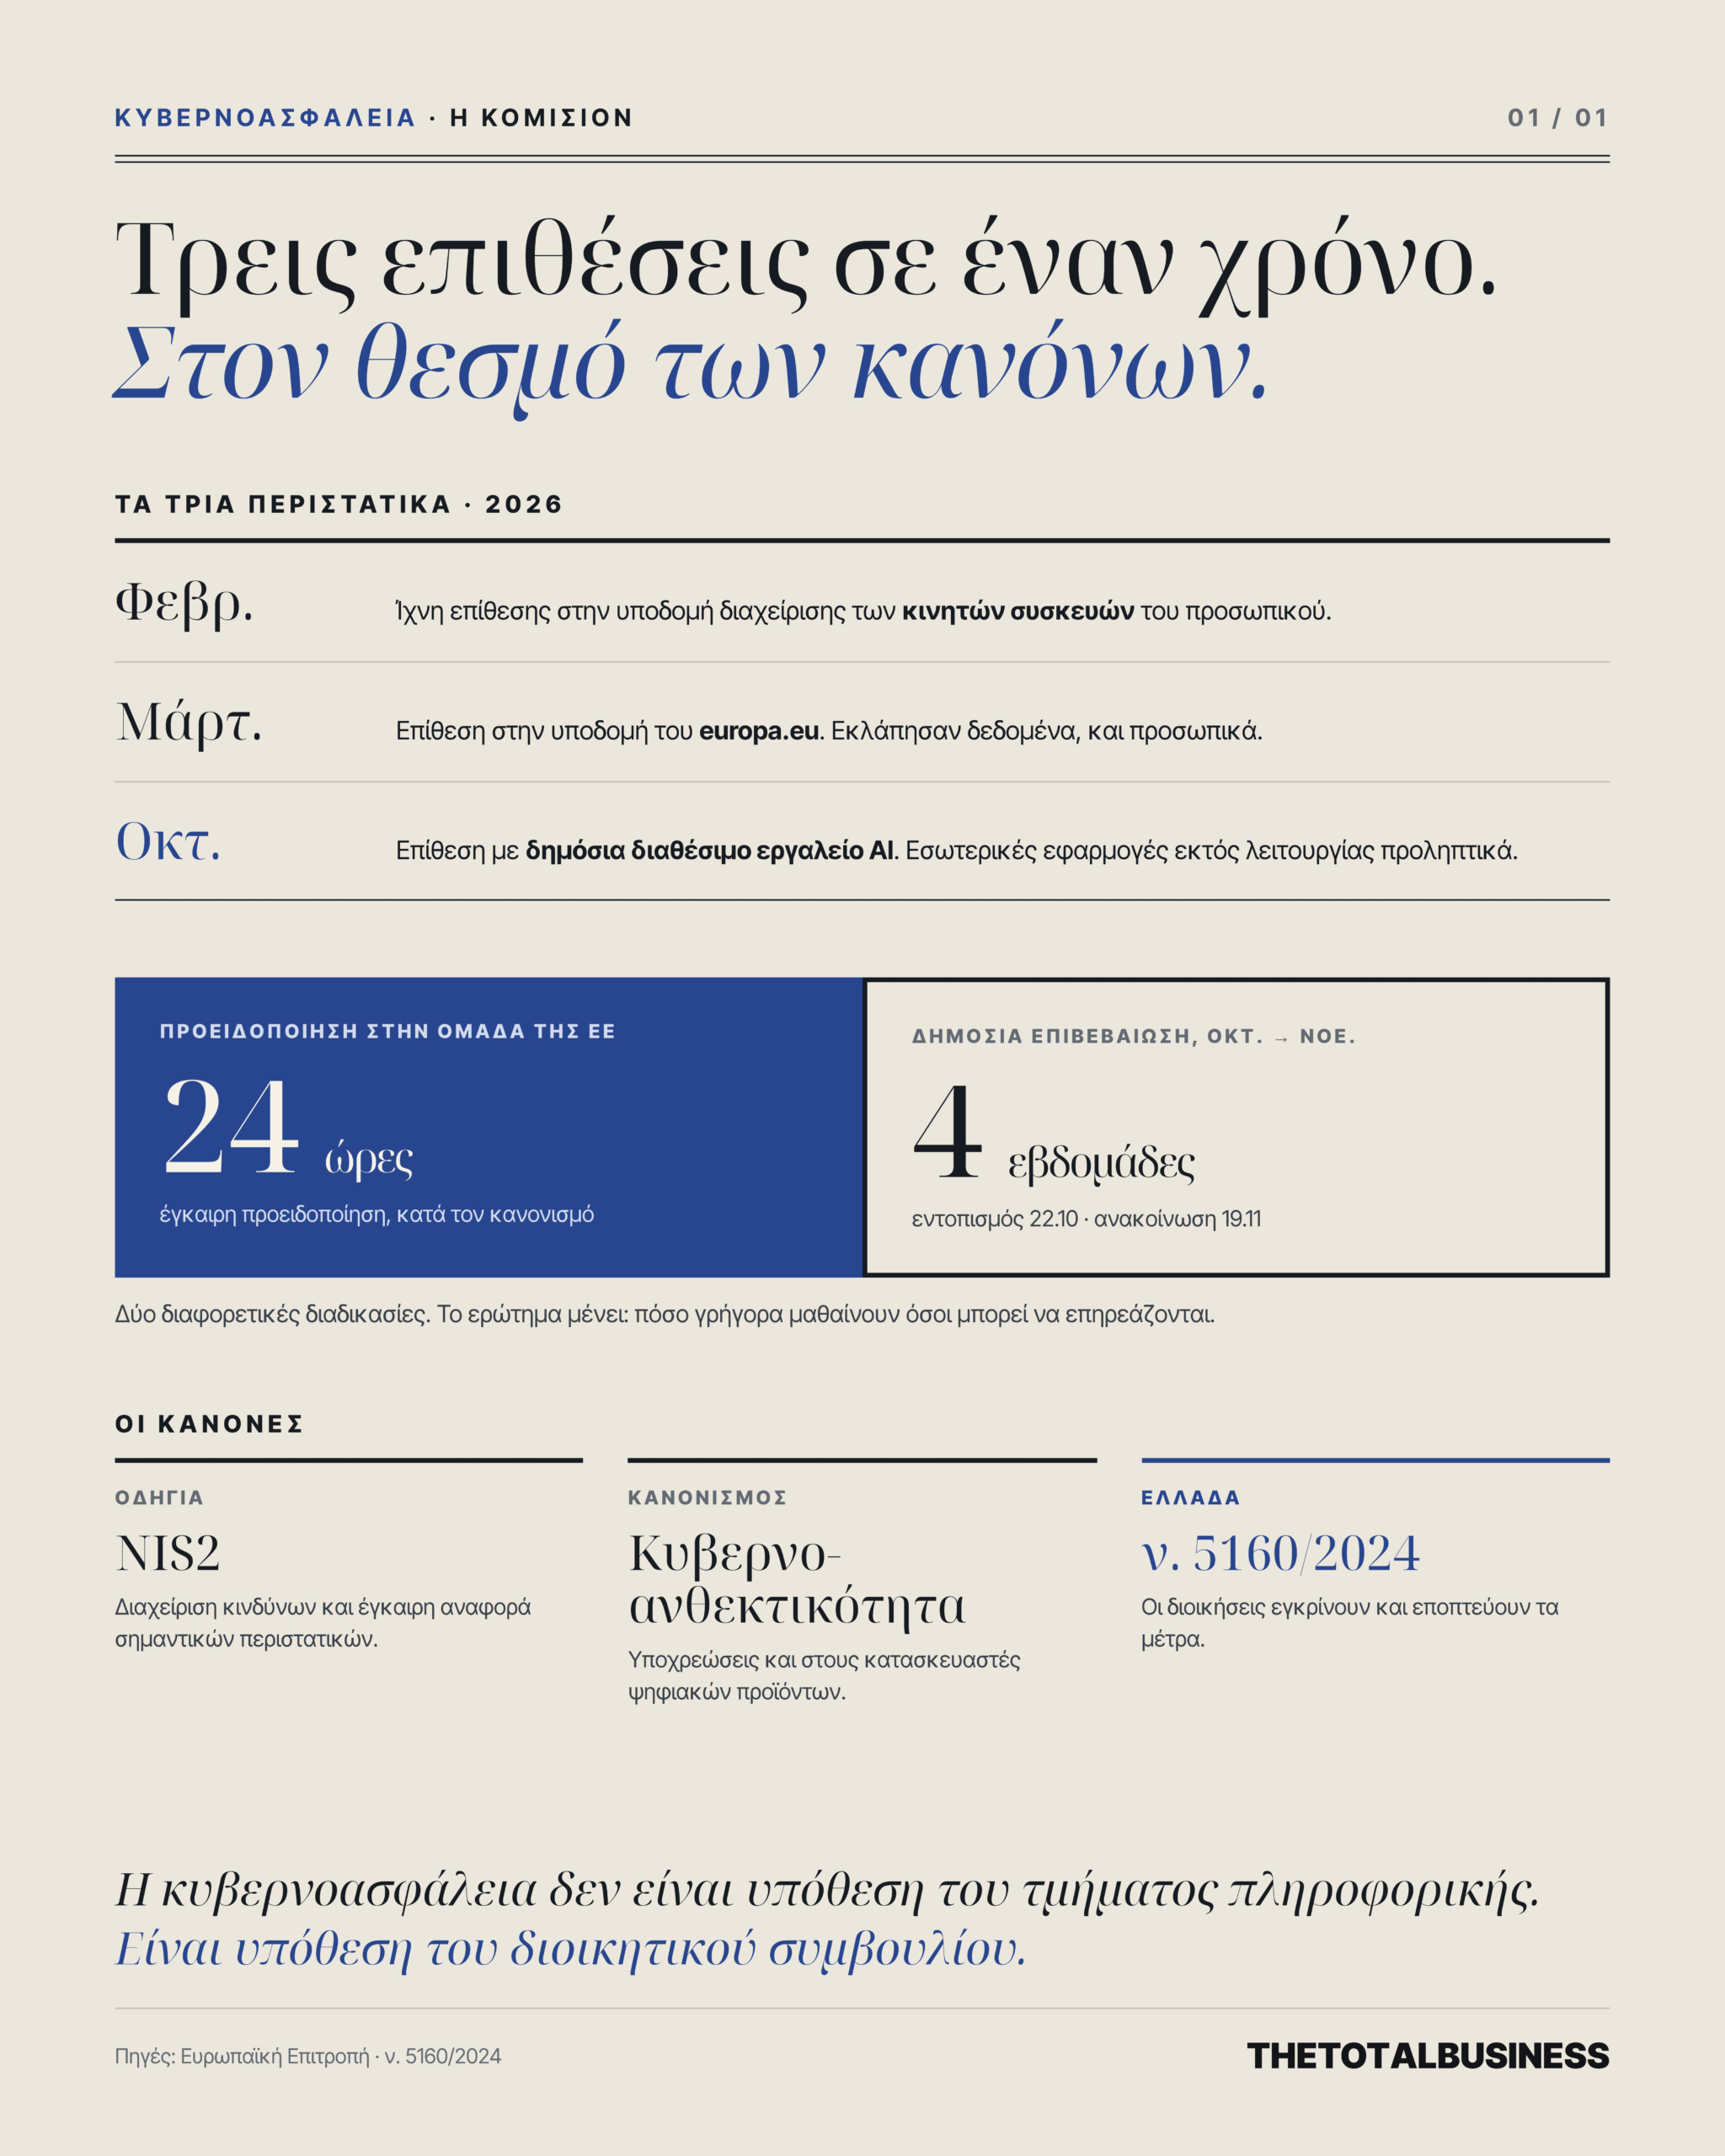
Στις 19 Νοεμβρίου, η Κομισιόν επιβεβαίωσε ότι δέχθηκε κυβερνοεπίθεση με τη χρήση δημόσια διαθέσιμου εργαλείου τεχνητής νοημοσύνης. Είναι το τρίτο περιστατικό που επιβεβαιώνει δημόσια μέσα στο 2026.
Η επίθεση εντοπίστηκε στις 22 Οκτωβρίου και επιβεβαιώθηκε δημόσια τέσσερις εβδομάδες αργότερα. Η δημόσια ανακοίνωση είναι διαφορετική διαδικασία από την υποχρεωτική ενημέρωση της ομάδας κυβερνοασφάλειας της ΕΕ.
Στην Ελλάδα, ο νόμος 5160/2024 αναθέτει στις διοικήσεις των οργανισμών που υπάγονται στη NIS2 την έγκριση και την εποπτεία των μέτρων κυβερνοασφάλειας.
Η πρώτη τελεία. Στις 19 Νοεμβρίου, η Ευρωπαϊκή Επιτροπή επιβεβαίωσε ότι δέχθηκε κυβερνοεπίθεση με τη χρήση δημόσια διαθέσιμου εργαλείου τεχνητής νοημοσύνης. Η επίθεση εντοπίστηκε στις 22 Οκτωβρίου. Αρκετές εσωτερικές εφαρμογές τέθηκαν προληπτικά εκτός λειτουργίας, και οι περισσότερες έχουν πλέον επανέλθει. Ο εκπρόσωπος της Κομισιόν δήλωσε ότι δεν έχει εντοπιστεί παραβίαση δεδομένων που να αφορά το σύνολο του προσωπικού και ότι δεν γνώριζε να έχει υποβληθεί αίτημα για λύτρα. Η έρευνα συνεχίζεται.
Η δεύτερη τελεία. Δεν είναι η πρώτη φορά φέτος. Τον Φεβρουάριο, η Κομισιόν ανακοίνωσε ότι είχε εντοπίσει ίχνη κυβερνοεπίθεσης στην υποδομή διαχείρισης των κινητών συσκευών του προσωπικού της. Τον Μάρτιο, επιβεβαίωσε επίθεση στην υποδομή που φιλοξενεί τη διαδικτυακή της παρουσία στο europa.eu. Εκείνη τη φορά εκλάπησαν δεδομένα, μεταξύ των οποίων και προσωπικά. Μέσα σε έναν χρόνο, ο θεσμός που βρίσκεται στο κέντρο της ευρωπαϊκής πολιτικής κυβερνοασφάλειας επιβεβαίωσε δημόσια τρία περιστατικά.
Η γραμμή. Η οδηγία NIS2 υποχρεώνει τις επιχειρήσεις που υπάγονται σε αυτήν να διαχειρίζονται τους κινδύνους κυβερνοασφάλειας και να αναφέρουν εγκαίρως τα σημαντικά περιστατικά. Ο κανονισμός για την κυβερνοανθεκτικότητα βάζει υποχρεώσεις και στους κατασκευαστές ψηφιακών προϊόντων. Η ασφάλεια όμως δεν νομοθετείται. Χρειάζεται να λειτουργεί στην πράξη. Εργαλεία τεχνητής νοημοσύνης που εντοπίζουν αδυναμίες στα συστήματα είναι πλέον ευρέως διαθέσιμα. Η ίδια δυνατότητα που ενισχύει την άμυνα μπορεί να μειώσει το κόστος και τον χρόνο που χρειάζεται ένας επιτιθέμενος για να βρει τον στόχο του.
Η άλλη ανάγνωση. Κάθε μεγάλος οργανισμός δέχεται επιθέσεις καθημερινά. Η Κομισιόν εντόπισε την επίθεση και έθεσε προληπτικά εφαρμογές εκτός λειτουργίας. Η δημόσια επιβεβαίωση ήρθε τέσσερις εβδομάδες μετά τον εντοπισμό. Αυτό δεν σημαίνει ότι καθυστέρησε η υποχρεωτική ενημέρωση των αρμόδιων αρχών. Ο ευρωπαϊκός κανονισμός για τα θεσμικά όργανα προβλέπει έγκαιρη προειδοποίηση προς την ομάδα κυβερνοασφάλειας της ΕΕ μέσα σε 24 ώρες από τη στιγμή που ο θεσμός λαμβάνει γνώση σημαντικού περιστατικού. Η δημόσια ανακοίνωση είναι διαφορετική διαδικασία. Στο περιστατικό του Μαρτίου, για παράδειγμα, η ομάδα ενημερώθηκε στις 25 του μήνα και η Κομισιόν το ανακοίνωσε δημόσια στις 27. Μένει όμως ένα ερώτημα, κρίσιμο για κάθε οργανισμό: πόσο γρήγορα ενημερώνονται όσοι μπορεί να επηρεάζονται.
Η σκέψη που μένει. Η Ελλάδα ενσωμάτωσε την οδηγία NIS2 με τον νόμο 5160/2024. Ο νόμος αναθέτει στις διοικήσεις των οργανισμών που υπάγονται σε αυτήν την έγκριση και την εποπτεία των μέτρων κυβερνοασφάλειας. Η ερώτηση για κάθε διοικητικό συμβούλιο είναι πλέον συγκεκριμένη: αν αύριο χρειαστεί να κλείσουμε μια κρίσιμη εφαρμογή για να περιορίσουμε μια επίθεση, ποιος παίρνει την απόφαση και πόσο μπορεί να αντέξει η επιχείρηση χωρίς αυτήν; Η κυβερνοασφάλεια δεν είναι πια υπόθεση του τμήματος πληροφορικής. Είναι υπόθεση του διοικητικού συμβουλίου.
GOOD TO KNOW
Ο Οργανισμός της ΕΕ για την Κυβερνοασφάλεια (ENISA) έχει την έδρα του στην Ελλάδα, με γραφεία στην Αθήνα και στο Ηράκλειο.
Από τις 11 Σεπτεμβρίου 2026, οι κατασκευαστές ψηφιακών προϊόντων στην ΕΕ πρέπει να αναφέρουν τόσο τις αδυναμίες που ήδη αξιοποιούνται σε επιθέσεις όσο και τα σοβαρά περιστατικά που επηρεάζουν την ασφάλεια των προϊόντων τους.
Τα ευρωπαϊκά θεσμικά όργανα έχουν δική τους ομάδα αντιμετώπισης κυβερνοεπιθέσεων, την CERT-EU, ξεχωριστή από τις εθνικές αρχές των κρατών-μελών.